Ihre Daten. Ihre Regeln.
Ihre Entscheidung.
Souveräne IT verbindet Datenschutz, Sicherheit und Wahlfreiheit mit der Flexibilität moderner Plattformen. Gemeinsam entwickeln wir ein Betriebsmodell, das zu Ihren Daten, Ihren regulatorischen Anforderungen und Ihrer IT-Strategie passt, ob Hyperscaler, Private Cloud, On-Premises oder hybrid.
DIE AUSGANGSLAGE
Datenstandort ist wichtig. Aber er beantwortet nicht alle Fragen.
Viele Unternehmen wissen, in welchem Rechenzentrum ihre Daten liegen. Weniger klar ist häufig, welche administrativen und rechtlichen Zugriffsmöglichkeiten bestehen, welche Unterauftragnehmer beteiligt sind, wie Daten verschlüsselt und Schlüssel kontrolliert werden, wie ein Anbieterwechsel technisch und vertraglich umgesetzt werden kann und welche Abhängigkeiten im Betrieb entstehen. An dieser Stelle unterstützt SanData auf dem Weg zur Datensouveränität.
Für eine belastbare Entscheidung reicht deshalb kein einzelnes Label wie „Cloud“, „On-Premises“ oder „DSGVO-konform“. Entscheidend ist das Zusammenspiel aus Schutzbedarf, Zugriff, Verantwortlichkeiten, Portabilität, Betriebsfähigkeit und Exit-Szenario.
Typische Entscheidungsfragen
- Wo werden Daten gespeichert und verarbeitet?
- Wer kann unter welchen Bedingungen auf Daten und Systeme zugreifen?
- Welche Daten und Workloads benötigen besondere Schutz- oder Betriebsmodelle?
- Wie abhängig sind Prozesse, Schnittstellen und Know-how von einem Anbieter?
- Wie lassen sich Daten, Anwendungen und Betriebsverantwortung übertragen?
- Wie werden Entscheidungen, Freigaben und Zugriffe dokumentiert?
- Wie bleibt die Organisation auch bei Störungen oder Anbieterwechsel handlungsfähig?
DIE EIGENTLICHE FRAGE
Welches Betriebsmodell gibt Ihnen die richtige Balance aus Kontrolle, Skalierung und Geschwindigkeit?
Die Antwort ist selten pauschal. Für standardisierte Workloads kann ein Hyperscaler sinnvoll sein. Für besonders schützenswerte Daten oder spezielle Betriebsanforderungen können Private Cloud oder On-Premises Vorteile bieten. Häufig ist ein hybrides Modell der realistische Weg. Wichtig ist, dass die Entscheidung bewusst und nachvollziehbar getroffen wird und ein individuell für Ihr Unternehmen ausgearbeitetes und geprüftes Exit-Szenario berücksichtigt.
Orientierung: vier Betriebsmodelle, ein Ziel
Souveräne IT bedeutet nicht, sich grundsätzlich für oder gegen Cloud Lösungen zu entscheiden. Sie bedeutet, Workloads anhand einheitlicher Kriterien geeigneten Bereitstellungs- und Betriebsmodellen zuzuordnen. Dabei sind Public Cloud, Private Cloud und On-Premises nicht vollständig überschneidungsfrei: Eine Private Cloud kann im eigenen Rechenzentrum oder bei einem Dienstleister betrieben werden, während ein hybrides Modell mehrere Umgebungen technisch und organisatorisch verbindet.
Hyperscaler / Public Cloud
Stärken
Skalierung, breite Services, schnelle Bereitstellung
Zu prüfen
Zugriffsmodell, Verträge, Datenflüsse, Portabilität, Exit Strategie, Shared Responsibility Modell
Typische Rolle
Für standardisierbare und dynamische Workloads
Private Cloud / europäische Alternative
Stärken
Mehr Einfluss auf Plattform, Betrieb und Datenpfade
Zu prüfen
Leistungsumfang, Betriebsmodell, Partnerfähigkeit, Skalierung
Typische Rolle
Für kontrollierte Cloud-Nutzung und spezifische Anforderungen
On-Premises
Stärken
Hohe unmittelbare Kontrolle über Umgebung und Betrieb
Zu prüfen
Investition, Personal, Lifecycle, Resilienz, Modernisierung
Typische Rolle
Für besondere Schutz-, Latenz- oder Betriebsanforderungen
Hybrid
Stärken
Workloads passend verteilen und schrittweise modernisieren
Zu prüfen
Einheitliche Governance, Identitäten, Datenklassifizierung, Betrieb
Typische Rolle
Für differenzierte Zielarchitekturen statt Einheitslösung
Leitgedanke
Nicht jeder Workload braucht dasselbe Zuhause. Entscheidend ist, dass Schutzbedarf, Nutzen und Abhängigkeiten transparent zusammenpassen.
DIE LÖSUNG
Von der Cloud-Frage zur souveränen IT-Strategie
SanData betrachtet nicht nur einzelne Technologien, sondern das gesamte Entscheidungsbild: Daten, Workloads, Identitäten, Compliance, Betriebsprozesse, Kosten und Exit-Fähigkeit. Daraus entsteht ein Zielbild, das Innovation ermöglicht und Kontrolle dort stärkt, wo sie für Ihr Unternehmen entscheidend ist.
Wir verbinden strategische Beratung mit Infrastruktur-, Cloud-, Security- und Governance-Kompetenz. Dabei bleibt die Bewertung ergebnisoffen. Hyperscaler, Private Cloud, On-Premises und hybride Modelle werden nicht ideologisch, sondern anhand Ihrer Anforderungen eingeordnet.
Der Gamechanger
Souverän ist nicht, wer alles selbst betreibt. Souverän ist, wer jederzeit bewusst entscheiden und handeln kann.
Fünf zentrale Prüffragen auf dem Weg zu souveräner IT
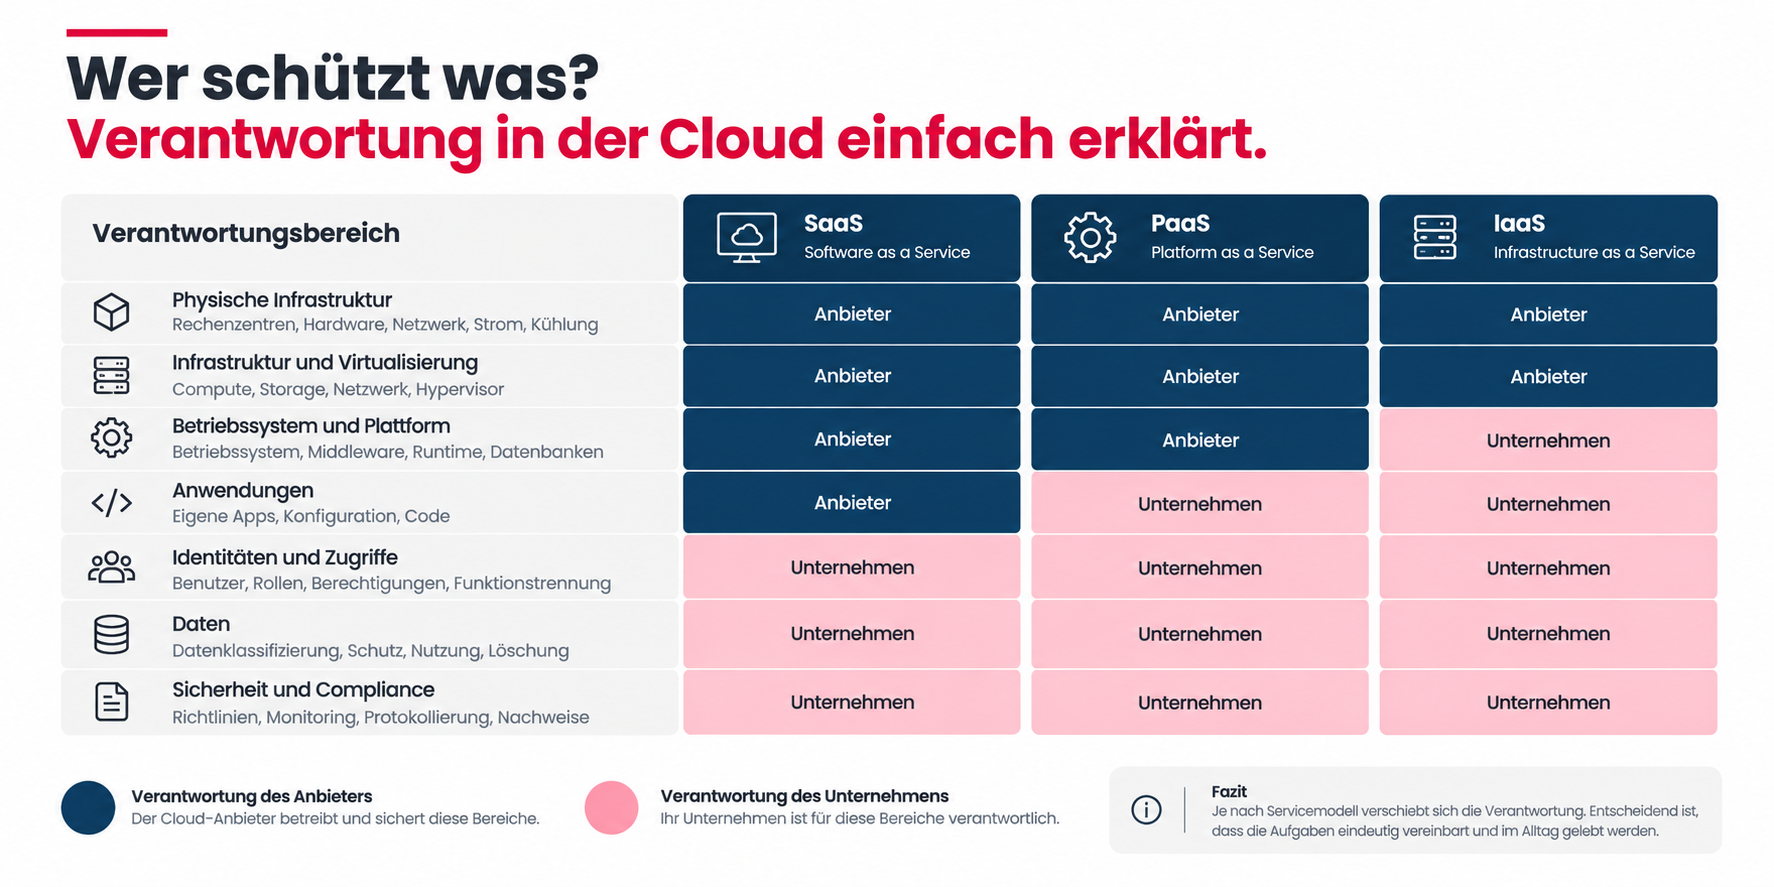
Cloud-Anbieter übernehmen viele Aufgaben – aber nicht automatisch alle. Welche Schutzmaßnahmen beim Anbieter liegen und worum sich Ihr Unternehmen selbst kümmern muss, hängt davon ab, ob Sie Infrastruktur, eine Plattform oder eine fertige Software nutzen. Das Shared-Responsibility-Modell macht diese Aufteilung sichtbar.
Was bedeutet das für Sie? Bei IaaS betreibt der Anbieter vor allem die technische Basis, während Ihr Unternehmen Betriebssystem, Anwendungen, Zugriffe und Daten absichert. Bei PaaS übernimmt der Anbieter zusätzlich Betriebssystem und Plattform. Bei SaaS wird nahezu die gesamte Anwendung betrieben – Ihre Verantwortung für Identitäten, Berechtigungen, Daten und die sichere Nutzung bleibt jedoch bestehen. Entscheidend ist deshalb nicht nur, welches Modell Sie wählen, sondern ob die Aufgaben eindeutig vereinbart und im Alltag gelebt werden.
Orientierung durch C5 und C3A: Der BSI-Kriterienkatalog C5:2026 hilft dabei, die Sicherheit eines Cloud-Dienstes nachvollziehbar zu bewerten. C3A ergänzt diese Perspektive um Kriterien für mehr Kontrolle, Wahlfreiheit und Wechselmöglichkeiten. Gemeinsam unterstützen beide dabei, Angebote nicht nur nach Funktionen, sondern auch nach Sicherheit und digitaler Souveränität einzuordnen.
1. Datenstandort und Datenflüsse
Wissen, wo Daten gespeichert, verarbeitet, gesichert und übertragen werden.
Ergebnis: Transparenz über Datenwege und relevante Schutzanforderungen.
2. Zugriff und Verantwortlichkeiten
Administrative und operative Zugriffe, Rollen, Berechtigungen, Funktionstrennung, Freigaben und Verantwortlichkeiten technisch sowie organisatorisch nachvollziehbar gestalten.
Ergebnis: Ein klares Verantwortungs- und Kontrollmodell.
3. Portabilität und Exit-Fähigkeit
Datenexporte, offene und dokumentierte Schnittstellen, Datenformate, Abhängigkeiten von proprietären Plattformdiensten, Migrationswerkzeuge, Löschkonzepte und vertragliche Wechselmöglichkeiten von Beginn an berücksichtigen.
Ergebnis: Weniger Lock-in-Risiko und ein realistisches Exit-Szenario.
4. Governance und Nachweisbarkeit
Richtlinien, Datenklassen, Freigaben, Protokollierung und Prüfpfade in den Betrieb integrieren.
Ergebnis: Datenschutz und Compliance als laufender Prozess statt Einzelprüfung.
5. Betrieb und Resilienz
Verfügbarkeit, Backup und Wiederherstellung, definierte RTO- und RPO-Ziele, regelmäßige Restore- und Notfalltests, erforderliche Skills, Support sowie Lifecycle für jedes Modell bewerten.
Ergebnis: Ein Betriebsmodell, das auch im Störungs- und Veränderungsfall trägt.
7. So begleitet SanData Sie zu souveräner IT
Der Einstieg bleibt bewusst kompakt. Ziel ist keine abstrakte Grundsatzdiskussion, sondern eine priorisierte Entscheidungsgrundlage für Ihre nächsten Schritte.
SCHRITT 1: AUSGANGSLAGE VERSTEHEN
Daten, Workloads, Stakeholder, regulatorische Anforderungen und heutige Abhängigkeiten erfassen.
SCHRITT 2: SCHUTZBEDARF UND KRITERIEN DEFINIEREN
Datenklassen, Zugriffsanforderungen, Betriebsziele, Skalierung und Exit-Fähigkeit gewichten.
SCHRITT 3: BETRIEBSMODELLE VERGLEICHEN
Hyperscaler, Private Cloud, On-Premises und hybride Optionen anhand derselben Kriterien einordnen.
SCHRITT 4: ZIELBILD UND ROADMAP ENTWICKELN
Quick Wins, Migrationspfade, Governance, Security, Backup und Betriebsverantwortung priorisieren.
IHRE VORTEILE
Mehr Kontrolle. Mehr Wahlfreiheit. Weniger Bauchgefühl.
Geschäftsführung
Nachvollziehbare Entscheidungen, klare Risiken und eine belastbare Transformationsroadmap.
CIO / IT-Leitung
Ein Zielbild für Public Cloud, Private Cloud, On-Premises und hybride Workloads mit klaren Verantwortlichkeiten.
Data / AI
Eine kontrollierte, qualitätsgesicherte Datenbasis, definierte Zugriffs- und Verwendungsrechte, nachvollziehbare Datenherkunft sowie klare Vorgaben für Training, Inferenz und Protokollierung schaffen belastbare Voraussetzungen für Analytics und KI.
Compliance / Datenschutz
Transparente Datenflüsse, dokumentierte Zugriffe und integrierte Nachweisfähigkeit.
IT Operations / Security
Betriebs-, Backup-, Recovery- und Security-Anforderungen werden von Anfang an mitgedacht.
„Souveräne IT bedeutet nicht, auf Cloud-Technologien zu verzichten oder alles selbst betreiben zu müssen. Entscheidend ist, jederzeit zu wissen, wo Daten liegen, wer darauf zugreifen kann und welche Möglichkeiten bei Veränderungen bestehen. Erst wenn Kontrolle, Wahlfreiheit und Exit-Fähigkeit mitgedacht werden, entsteht ein Betriebsmodell, das langfristig zu den Anforderungen des Unternehmens passt.“
Kevin Ostwald
Consultant Team Solution Design @ SanData
SOUVERÄN STARTEN
Wie souverän ist Ihre IT heute?
Gemeinsam prüfen wir, wo Sie bereits Kontrolle und Wahlfreiheit haben, wo Abhängigkeiten entstehen und welches Betriebsmodell zu Ihren Daten und Zielen passt. Sie erhalten eine erste Einordnung und einen klaren nächsten Schritt.
Betriebsmodell einordnen lassen
Hyperscaler, Private Cloud oder On-Premises? Lassen Sie uns gemeinsam herausfinden, welche Kombinationen für Ihre Daten, Workloads und Anforderungen tragfähig sind.
|




 SanData − Privatsphäre-Einstellungen